단 1분만에 우리 회사에 알려진 취약점이 있는지 확인해 보세요. 간단히 IP/도메인 만으로 서버/웹 자가진단이 가능한 서비스를 공개합니다. 도메인이나 공인 IP 하나를 넣으면, 공격성 요청 없이 공개된 정보만으로 우리 회사의 호스트명, 열린 포트, 사용 중인 소프트웨어와 그 버전에 알려진 취약점을 정리해 보여 줍니다. 가입이나 설치 없이 브라우저에서 바로 쓸 수 있습니다.
👉 자가진단 바로가기: https://jclab-product.github.io/project-proposal/ai-pentest/self-test/
왜 "밖에서 보이는 모습"부터 봐야 하나
2026년 10월 금융권 연쇄 해킹에서도 뚫린 곳은 코어 시스템이 아니라 부가 서비스, 임직원·협력사 시스템 같은 외부 접점이었습니다(관련 글). AI 공격 도구는 인터넷에 드러난 자산부터 찾고, 그중 오래된 버전이 돌고 있는 곳을 고릅니다.
자가진단은 공격자가 맨 처음 보는 바로 그 화면을 먼저 보여 주는 도구입니다. 잊고 있던 서브도메인, 열어 둔 관리 포트, 업데이트를 놓친 서버를 공격자보다 먼저 찾는 것이 목적입니다.
어떻게 점검하나 — 다섯 단계

도메인, 공인 IP, 또는 웹사이트 주소 중 하나를 입력하고 점검 시작을 누르면 아래 순서로 진행됩니다.
- 알려진 서브도메인 탐색
- 서버 주소 확인
- 열린 포트·소프트웨어 확인
- 알려진 취약점 조회
- 웹 보안 점검
예시: scanme.nmap.org 점검 결과
Nmap 프로젝트가 스캔 연습용으로 공개해 둔 서버 scanme.nmap.org를 점검해 봤습니다(2026년 10월 19일 기준).
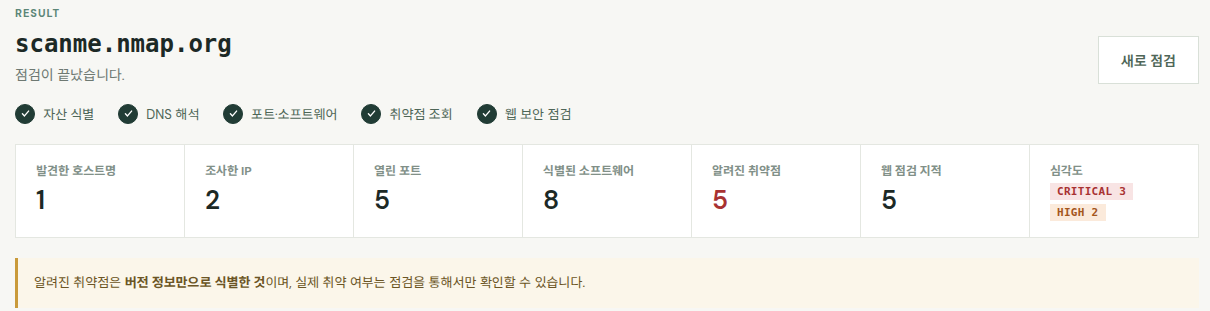
- 호스트명 1개, IP 2개(IPv4·IPv6)에서 열린 포트 5개와 소프트웨어 8개를 찾았습니다.
- 알려진 취약점은 5건이고, 이 중 CRITICAL이 3건, HIGH가 2건입니다.
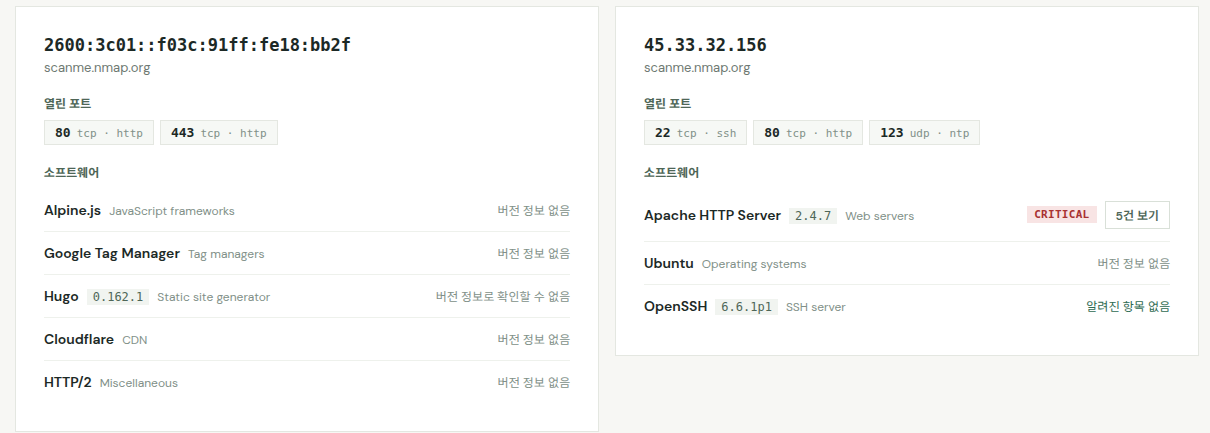
IPv4 주소에서는 22(SSH)·80(HTTP)·123(NTP) 포트가 열려 있고, Apache HTTP Server 2.4.7에서 CRITICAL 등급을 포함한 알려진 취약점이 확인됐습니다. OpenSSH 6.6.1p1은 조회된 항목이 없었습니다.
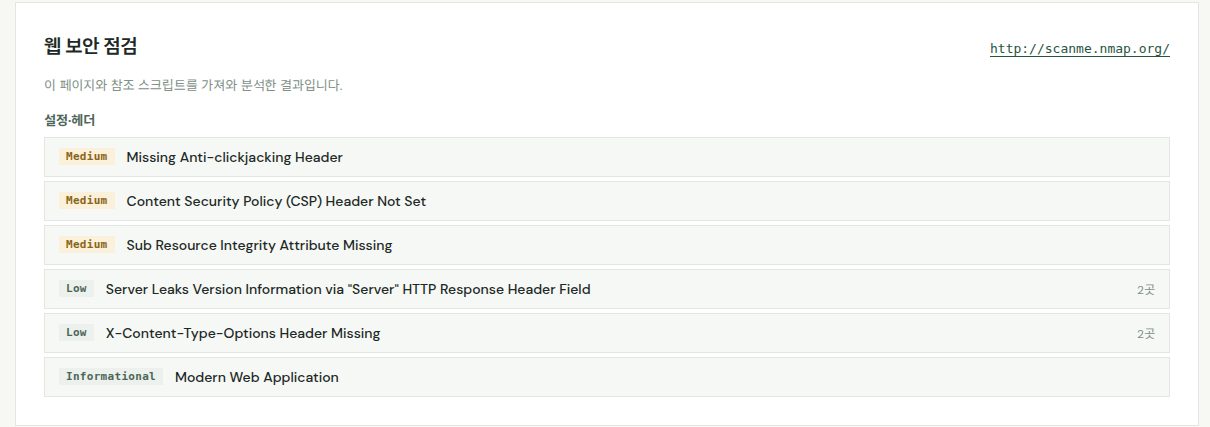
웹 보안 점검에서는 클릭재킹 방지 헤더와 콘텐츠 보안 정책(CSP)이 없고, 응답 헤더에 서버 버전이 그대로 노출되는 등 5건이 지적됐습니다.
결과를 읽을 때 알아 둘 점
- "알려진 취약점"은 버전 정보만으로 찾은 것입니다. 예를 들어 위 예시의 Apache 2.4.7은 Ubuntu에서 돌고 있는데, 리눅스 배포판은 버전 번호를 그대로 둔 채 보안 패치만 적용(백포트)하는 경우가 많습니다. 실제로 취약한지는 직접 점검해야만 알 수 있습니다.
- 공개된 수집 기록 기준입니다. 포트와 소프트웨어 정보는 수집된 시점의 기록이라, 최근에 바꾼 설정은 아직 반영되지 않았을 수 있습니다.
- 공인 주소만 점검합니다. 사설 IP나 내부망 주소는 점검할 수 없습니다.
- 결과 화면은 15분 동안만 유지됩니다. 필요한 내용은 그 안에 캡처하거나 메모해 두세요. 짧은 시간에 여러 번 요청하면 잠시 제한될 수 있습니다.
- 본인 회사 또는 점검 권한이 있는 자산만 입력해 주세요. 자가진단 자체는 공격성 요청을 보내지 않지만, 남의 자산을 조사하는 데 쓰는 것은 목적에 맞지 않습니다.
자가진단 다음 단계
자가진단은 공개된 정보만 본 맛보기입니다. 찾은 취약점이 실제로 공격 가능한지, 그 너머에 어떤 경로가 있는지, 이걸로 보이지 않는 다른 취약점이 있는지는 실제 점검으로 확인해야 합니다. JC-Lab은 고객 등록과 자산 소유권 확인을 거친 뒤 AI 모의해킹으로 실제 취약 여부를 점검합니다.
👉 AI 모의해킹 취약점 점검 안내: https://blog.jclab.kr/6
자주 묻는 질문
비용이 드나요?
가입이나 결제 없이 바로 쓸 수 있습니다.
점검하면 대상 서버에 부담이나 공격이 가나요?
아니요. 이미 공개된 정보만 조회하고, 웹 점검도 브라우저로 홈페이지를 한 번 여는 수준입니다. 공격성 요청은 보내지 않습니다.
결과에 취약점이 나왔는데, 바로 위험한가요?
버전 기준으로 찾은 "가능성"입니다. 배포판 보안 패치가 이미 적용돼 있을 수도 있습니다. 다만 CRITICAL·HIGH가 보인다면 해당 서버의 버전과 패치 상태를 우선 확인해 보시길 권합니다.
IP 하나만 넣어도 되나요?
됩니다. 이 경우 서브도메인 탐색은 건너뛰고 열린 포트·소프트웨어 확인부터 진행합니다.
'서비스' 카테고리의 다른 글
| KC인증 받은 어린이 제품만 찾는다면, 안심품 (0) | 2026.10.16 |
|---|
